Shadow AI: el riesgo invisible en producción
El mayor riesgo de IA en su organización probablemente ya está en producción, y nadie en TI lo aprobó. Shadow AI crece en paralelo a los proyectos oficiales.
El mayor riesgo de IA en su organización probablemente ya está en producción. Y nadie en TI lo aprobó.
Shadow AI —el uso de herramientas de IA por empleados sin supervisión, gobernanza ni controles de seguridad— es la nueva sombra digital que crece en paralelo a los proyectos oficiales.
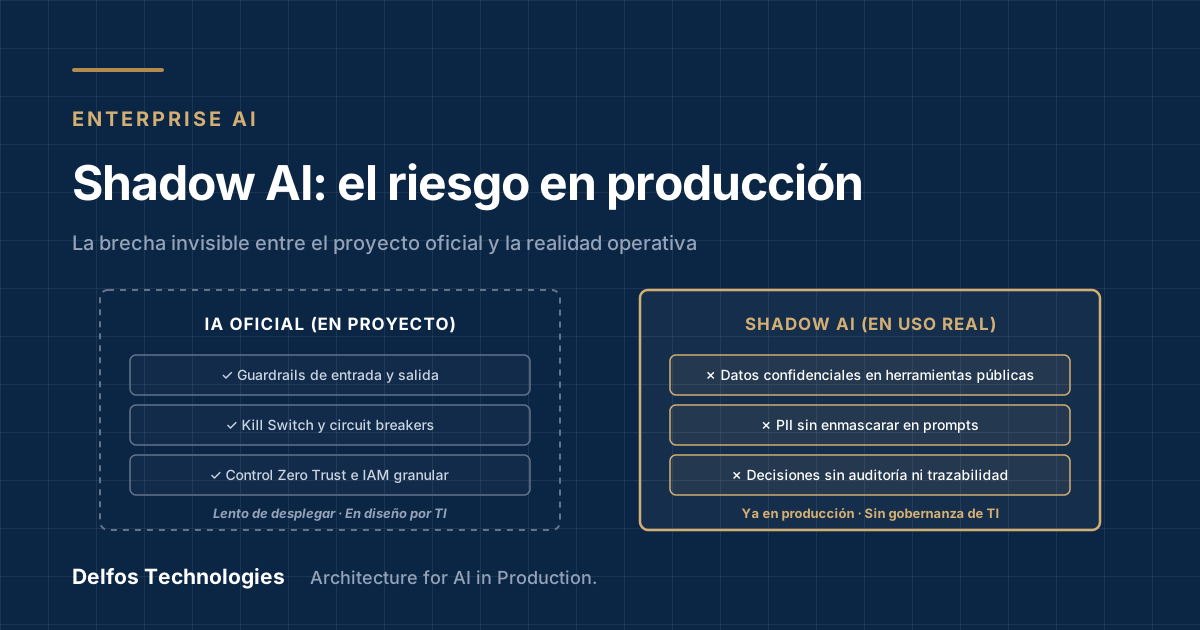
Mientras su equipo de arquitectura diseña cuidadosamente un agente con guardrails, kill switches y trazabilidad, decenas de empleados están:
- Copiando datos confidenciales en ChatGPT para “resumirlos más rápido”.
- Usando Copilot para generar código sin revisión de seguridad.
- Subiendo documentos internos a herramientas de IA públicas sin enmascaramiento de PII.
- Tomando decisiones operativas basadas en respuestas de IA no verificadas.
El problema no es que sus equipos usen IA. El problema es operar sin la arquitectura adecuada:
- Control de acceso granular (Zero Trust).
- Auditoría de datos procesados.
- Mecanismos de parada de emergencia.
- Trazabilidad de decisiones.
Shadow AI no es un síntoma de “usuarios irresponsables”. Es evidencia de que la IA oficial ha sido demasiado lenta, compleja o inaccesible para resolver problemas reales del negocio.
La IA no falla por el modelo. Falla por la arquitectura.
¿Prohibir el uso de IA no aprobada es realmente la solución, o debería su organización construir una arquitectura que haga innecesaria la prohibición?
Este insight se publicó originalmente en LinkedIn.
Ver la conversación en LinkedIn →
Escrito por
Ing. Enrique Landaure Vásquez
Founder & Principal AI Systems Architect @ Delfos Technologies
Especialista en Arquitectura Empresarial para IA sobre AWS. Con más de dos décadas diseñando infraestructura crítica, cloud, networking y arquitecturas empresariales para entornos de alta exigencia en Latinoamérica. MBA y Diploma en Transformación Digital por EUDE Business School (España).